
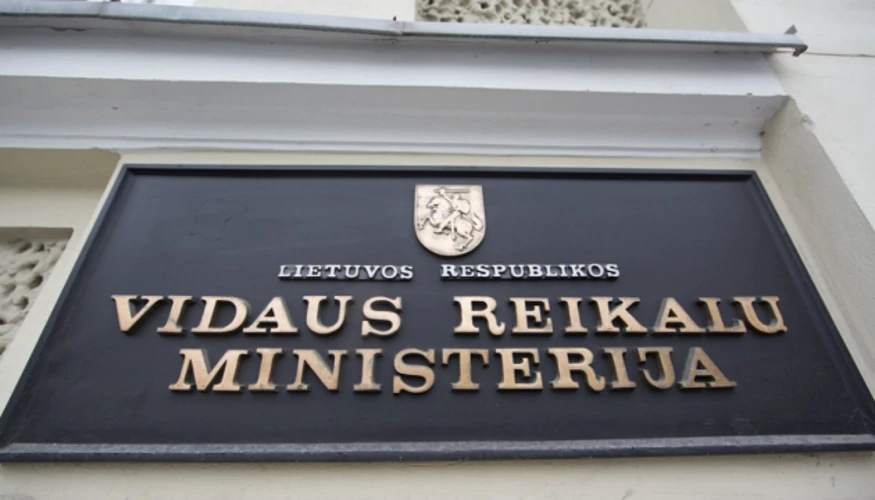
25 вересня 2026 року Міністерство внутрішніх справ Литви повідомило про кібератаку на інформаційну систему, яку адмініструє Департамент інформаційних технологій та зв’язку (IRD). Про інцидент поінформували міністра внутрішніх справ Мартінаса Кателінаса. Хакери отримали несанкціонований доступ до системи EPEKIS, яка не використовується активно з 2018 року і нині функціонує як архівна.
Підтверджені числа та параметри інциденту
Єдиною підтвердженою датою в обох джерелах є 25 вересня 2026 року — день публікації повідомлень. Другий підтверджений числовий орієнтир — 2018 рік, з якого EPEKIS не використовується активно. Система раніше забезпечувала надання державних послуг, пов’язаних з видачею особистих та інших документів, а також консультацій для громадян Литви та іноземців. Архів містить дані про іноземців, які подавали заяви на отримання громадянства Литви, переважно у вигляді імен та прізвищ без особистих ідентифікаційних номерів.
Підтверджені кроки реагування та версія зі штучним інтелектом
- Нещодавно впроваджені заходи безпеки дозволили виявити атаку та запобігти її подальшому поширенню.
- Представники IRD повідомили міністру, що несанкціонований доступ негайно заблокували.
- Після зламу сформувалися певні масиви даних, проте доказів їх завантаження зловмисниками наразі немає.
- Про інцидент поінформували Бюро кримінальної поліції, Державну інспекцію із захисту даних та Національний центр кібербезпеки.
Міністр заявив, що влада не виключає можливості використання платформи штучного інтелекту під час атаки. Міністерство передало інформацію про інцидент правоохоронним органам.
Залишити відповідь